苹果群控软件试图系统性规避平台检测,并没有可持续、可复用的“实操方法”;单点伪装短期可能看似有效,长期一定会在设备、行为、网络、账号关联和权限调用上暴露。
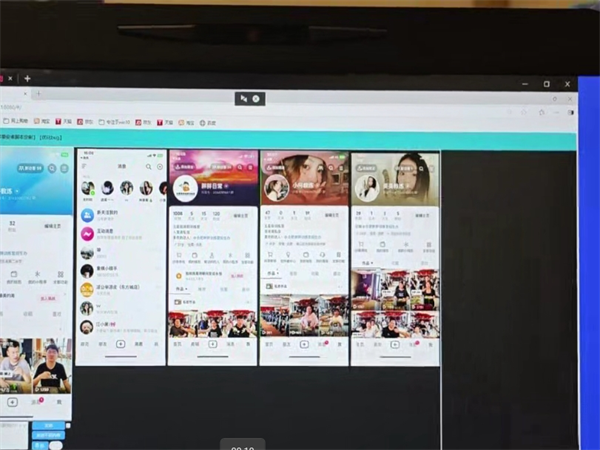
真正值得落地的是合规自动化、透明授权、可审计流程和与平台规则对齐的运营体系,本文不展开任何绕过检测的步骤,而把风险信号、合规边界和替代路径讲清楚,这比追逐对抗技巧更有长期价值。
1、规避检测为什么没有稳定解
平台风控靠多信号交叉验证,单点伪装只能短期有效,设备环境、自动化框架痕迹、批量任务同步性、网络出口聚集、账号主体关联、权限调用异常,这些信号一旦交叉比对,群控的批量特征就很难藏住,说句实在话,我见过不少团队把预算花在“改环境”上,却忽略了任务节律和账号关系链,结果一封就是一批。
对抗成本会随着平台风控迭代不断抬高,而封禁、数据泄露、供应商连带责任这些风险却留在运营方身上,把规避检测当成技术捷径,本质是把不确定性往后拖。
2、合规运营最容易被忽视的风险点
很多封禁不是“藏得不够”,而是授权链、权限和日志说不清,用户是否知情、账号主体是否一致、采集的数据是否最小必要、自动化任务有没有人工复核,这些问题在出事时比“技术隐蔽性”更致命。
从企业自动化合规咨询的视角看,最稳妥的做法是把群控任务限制在明确授权的业务场景里:权限最小化、操作留痕、数据分级、异常可熔断,供应商也要做尽调,不能只看功能演示,要看它是否支持审计日志、权限隔离和异常告警,平台协议不是摆设,违反规则的自动化即使短期跑通,也不具备可辩护性。
3、苹果群控软件的正确位置是受控执行
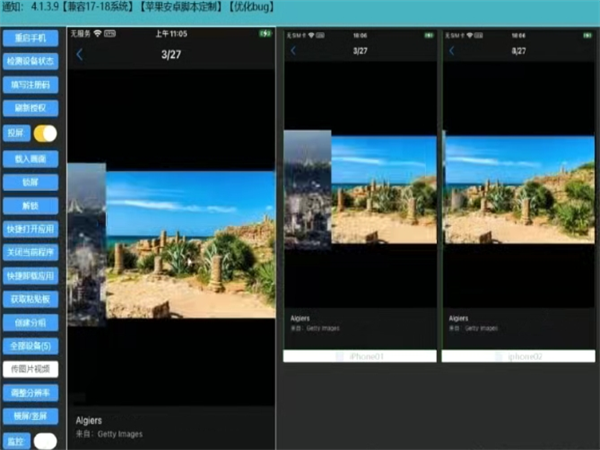
苹果群控软件应作为受控执行与审计工具,而不是隐藏身份的工具,任务白名单、人工审批、分级授权、灰度发布、异常熔断、全量日志,这些机制能让自动化“可解释、可追溯、可停止”。
调度要能对应真实业务理由,而不是为了制造随机性去伪装;账号和设备的绑定关系要稳定,网络出口要合规,操作记录要能还原,别急着买设备、上脚本,先把“谁授权、做什么、做到什么程度、出问题谁负责”写清楚,群控的价值在于降低重复劳动,不在于制造平台识别不了的操作。
4、从检测方视角建立可信度
可信度来自一致性和可解释性,不是对抗强度,设备环境与账号主体一致、网络出口合规、行为有业务依据、日志可追溯、申诉材料完整,这些才是长期运营的底层能力,平台规则会更新,今天能跑通不代表明天还能跑;定期做合规评估、保留变更记录、建立异常处置预案,比研究“怎么绕”更实际。
对检测方来说,一个任务如果能说明业务目的、授权来源和操作边界,它的风险评分自然会更可控;反过来,越强调隐藏和对抗,越容易触发深度核查。
5、落地前的检查清单与底线
先做合规评估再上自动化,过不了就停,检查平台协议是否允许、用户授权是否完整、数据是否最小必要、权限是否隔离、日志是否可审计、异常是否有熔断、供应商是否可追责、法律意见是否明确。
苹果群控软件不是捷径,它只是一个工具;工具放错位置,效率越高风险越大,把边界写进流程,把审计做在前面,把“不能做”列为硬约束,才是能长期跑下去的自动化。
电脑控制手机/手机控制手机优质好用的ios手机投屏控制软件
自助下单购买软件授权 24/时全天自动发货方便快捷
免费软件
电脑控制手机 实时回传
开发承接软件定制优秀的软件开发团队
服务热线

 电商平台
 外贸平台
 手游工作室
 金融
 房地产
 教育
 短视频平台
 软件测试