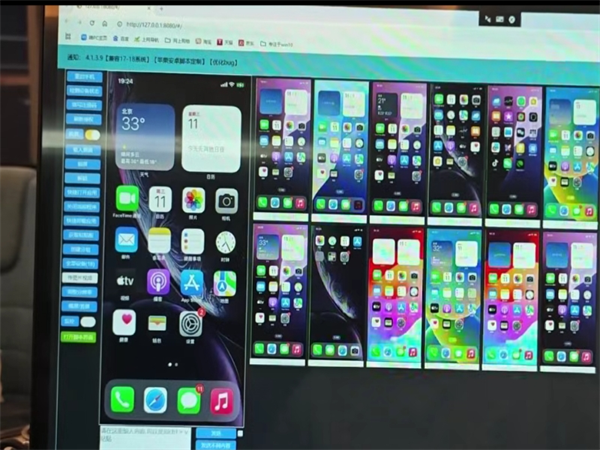
苹果群控软件在跨境账号矩阵里更像“集中操作台”,不是防关联保险箱,真正的结论是:防关联成败取决于设备指纹、网络出口、资料链、支付物流链、行为节奏和审计留痕是否分层隔离且长期稳定;只买群控、只换IP,往往解决不了问题,反而会把错误操作批量化。下面按实操顺序拆开讲。
1、先划合规边界:矩阵管理不是“猫鼠游戏”
先把平台规则、主体资质和账号用途定清楚,不能用于虚假注册、欺诈或绕过实名与支付合规要求,跨境多店铺、多站点、多品牌运营是常见场景,但“多账号”不等于可以随便复制身份。
实操里我一般先让运营把每个账号的业务归属、注册主体、负责人、收款主体列清楚,再谈设备隔离,边界不清,后面越做越乱:今天用同一套资料开号,明天用同一张卡收款,群控再精细也补不上窟窿,合规是防关联的地基,不是写在文档里的口号。
2、设备层:一机一档,别让指纹“串味”
每台iPhone要有独立设备档案,系统版本、语言、时区、存储使用、常用网络等画像要稳定,不要今天一套明天一套,苹果群控软件能批量装应用、截图、回收日志,但别把“一键克隆”当成万能键,恢复同一份备份、共用同一个Apple ID、频繁抹机再登录,都会留下相似痕迹。
我的做法是给每台设备建资产表:设备编号、绑定账号、常用出口、系统版本、最后一次变更时间,设备命名也别图省事叫“手机1”“手机2”,要能对应业务单元,越狱和来路不明的描述文件尽量别碰,短期省事,长期是审计黑洞。
3、网络层:出口IP跟账号画像走
一个账号固定一个干净出口,IP类型、归属地、时区、语言要和注册资料匹配,别让十条线共用同一个出口,跨境场景里,机房IP、住宅IP、移动IP各有适用面,关键不是追求“最贵”,而是稳定和可解释,今天洛杉矶、明天伦敦、后天新加坡,时区还不变,这种账号画像本身就不自然。
实操中要把账号与出口绑定,记录DNS、代理层级和异常跳变;公共VPN、免费节点、多人共用NAT尽量少用,出口IP不是换个数字就完事,它要和账号的注册地、登录习惯、业务时段对得上,否则设备再干净也会被串起来。
4、资料层:注册信息要分仓,别共用“边角料”
邮箱、手机号、地址、联系人、备用验证方式按账号分仓,任何一项复用都可能把两个矩阵连起来,很多人只盯设备,却把恢复邮箱、退货电话、客服签名写成同一个,这就是“边角料”泄露关联。
资料表要加密、限权、留变更记录;域名邮箱按业务分域,号码归属地和账号画像别打架;地址要真实可用,别为了省事套同一个仓库地址,头像、昵称、简介也别批量套模板,素材重复和文案重复一样会留下痕迹,资料变更要有节奏,今天改地址、明天换号码、后天补验证,反而像在遮掩。
5、行为层:群控节奏越像流水线越容易暴露
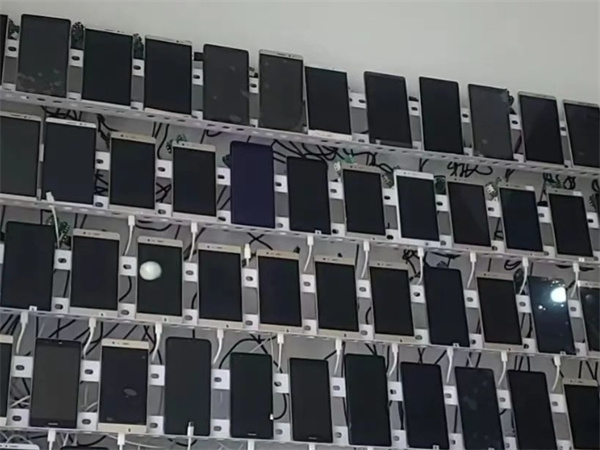
批量启动、同一秒点赞关注、统一停留时长,是矩阵里最典型的“机器味”,要把操作拆成随机但可审计的窗口,苹果群控软件适合做任务编排和日志回收,不适合全员同一脚本跑到底。
新账号先完成正常资料完善和少量真实业务动作,再逐步加任务;不同角色账号的操作频次、在线时段、互动对象要有差异,运营别追求“全自动”,人工抽检和异常暂停机制不能省,行为层的核心不是演得像真人,而是让每个账号有连续、合理、可解释的使用轨迹,流水线式群控省的是人力,透支的是账号寿命。
6、支付物流层:资金链和收货链最容易漏
支付账户、收款主体、收货地址、退货联系人和物流轨迹要按业务单元隔离,不能只看设备,跨境矩阵里,资金链和收货链的关联强度往往比设备更高:同一个收款主体绑多个店铺、同一个退货电话出现在不同站点、同一个地址池反复发货,都会把账号连成一张网。
支付工具要实名合规,财务对账要能追溯到业务单元;物流面单信息、发货人、退货地址别混用,供应商代发也要审计,别让上游图省事把你的矩阵串了,支付和物流不是后台小事,它们是最容易被忽略的关联证据。
7、审计复盘:把防关联做成日常SOP
每周抽查设备、IP、资料、支付和操作日志的交叉复用,比出事后再补救更有效,我一般建议看几个硬指标:同IP账号数、同支付账号数、同地址数、设备指纹相似度、异常登录时段。
把苹果群控软件日志导出后和资产表对一遍,发现共用就当场拆,权限最小化、离职交接、供应商审计也要写进SOP,防关联不是一次性配置,而是日常运维;工具是放大器,不是护身符,先合规、再隔离、后审计,矩阵才稳。
电脑控制手机/手机控制手机优质好用的ios手机投屏控制软件
自助下单购买软件授权 24/时全天自动发货方便快捷
免费软件
电脑控制手机 实时回传
开发承接软件定制优秀的软件开发团队
服务热线

 电商平台
 外贸平台
 手游工作室
 金融
 房地产
 教育
 短视频平台
 软件测试