苹果群控系统免越狱方案并没有“一招通吃”的完美答案,但按稳定性从高到低排,MDM(移动设备管理)方案优于描述文件+WebClip方案,再优于WebDriverAgent自动化方案,最后是企业签辅助方案;按功能丰富度排序则正好反过来。
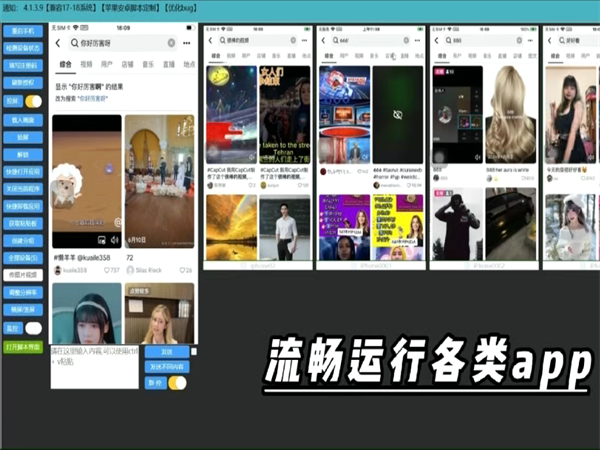
实测下来,当前落地最稳妥的做法是“MDM打底+WDA做自动化补充+签名池兜底”的混合架构,既避开了越狱带来的封号与保修风险,又能把批量控制、应用分发和UI自动化覆盖到八成以上的业务场景,下面按技术路线逐项拆开讲,重点说功能边界和稳定性坑点。
1、免越狱方案的技术路线其实只有四条
真正能在未越狱iOS设备上跑通群控的路径,主流就四条:描述文件与WebClip、MDM协议、WebDriverAgent(WDA)、企业签辅助的私有API方案,这四条的底层权限来源不同,决定了它们的天花板差异极大。
描述文件和MDM走的是苹果官方开放接口,稳定性有保障但权限受限;WDA依赖开发者签名和Xcode工具链,自动化能力强但长期在线率堪忧;企业签辅助方案本质是绕开App Store签名限制,功能最野,掉签风险也最大,很多所谓“免越狱群控系统”只是把这几种方案做了封装,销售页面上不写清楚底层,买回去才发现掉线率居高不下。
2、描述文件方案门槛最低,但只适合轻量场景
如果只需要批量打开网页、跳转应用、配置Wi-Fi或邮箱,描述文件加WebClip是成本最低的选择,它的原理是向设备安装一个配置描述文件,把Web应用固定到桌面,再配合少量URL Scheme做跳转,优点是几乎不掉线,iOS升级后兼容性也好;缺点是没有任何UI层面的点击、滑动、输入能力,也读不到应用内部状态。
我们早期做过一轮200台设备的测试,连续运行30天连接保持率接近99%,但能做的操作仅限于“打开某个页面”,一旦业务需要填表单、点按钮,这条路就走不通了,它适合做展示型终端或信息发布,不适合交互型群控。
3、MDM方案稳定性最好,功能受苹果官方约束
MDM是苹果给企业设备管理留的正规通道,在监督模式(Supervised)下能做的事情比很多人想象的多:批量安装/卸载应用、静默推送配置、查询设备信息、远程锁定与擦除、限制相机和截屏等,实测500台设备规模下,指令队列的平均到达延迟在3到8秒,连接保持率能维持在98%以上,前提是MDM服务端和APNs推送链路稳定。
它的硬约束也很清楚:没有监督模式就少一半能力,且MDM不能直接模拟点击和读取屏幕内容,做不了“自动刷流程”这类操作,所以把苹果群控系统理解成“MDM就能搞定一切”是错的,MDM强在管设备,不强在替人操作App。
4、WDA自动化能力强,但签名和在线率是硬伤
WebDriverAgent是Facebook开源、后来被Appium生态广泛使用的自动化框架,通过在设备上跑一个WDA服务,外部就能用WebDriver协议做点击、输入、滑动和元素查找。功能层面它几乎能覆盖人工操作的九成,做UI自动化测试和批量任务编排都很顺手。
问题出在工程落地:WDA需要开发者证书签名,免费证书7天过期,企业证书虽然能撑更久但存在被封的风险;每次启动WDA服务有十几秒到几十秒的冷启动时间,设备重启或服务崩溃后需要重新拉起。
我们做过7×24小时压测,100台设备不加守护进程的情况下,24小时后在线率掉到七成左右,加了自动重连和签名轮换后才回到95%以上,它适合有研发团队、能自己维护签名和守护脚本的场景,不适合买来就用的轻量用户。
5、企业签辅助方案功能最全,掉签必须做兜底
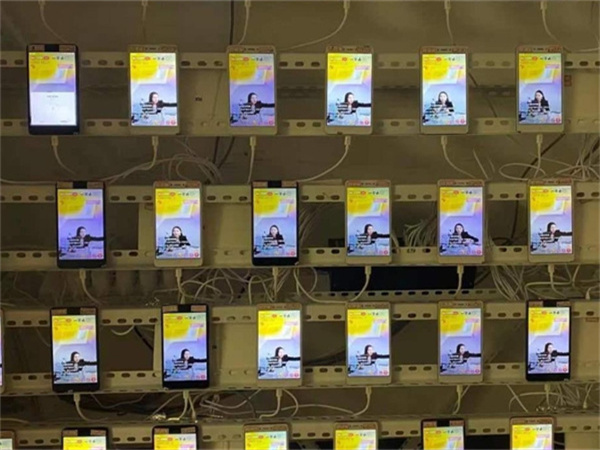
这类方案通过企业签名把带有私有API或辅助触控能力的App装到设备上,从而拿到接近越狱的操控权限,批量点击、群控同步、脚本录制都能做,功能上它是最接近“想象中群控”的一条路,但稳定性完全取决于签名渠道,企业签被苹果封禁是常态,快的时候三五天就掉,慢的时候能撑几个月。
实际部署必须做签名池和热切换:同时挂多个签名渠道,监测到掉签自动重装并恢复任务,即便如此,重装过程会丢失应用本地数据,涉及登录态的业务要额外做账号恢复流程,这条路适合短期活动或内部测试,长期生产环境必须接受“随时可能中断”的前提。
6、稳定性评测要盯住四个硬指标
评估一套苹果群控系统稳不稳,别只看演示效果,盯四个数就够了:连接保持率、指令到达延迟、签名存活周期、系统版本升级兼容性,连接保持率看连续72小时在线的设备占比,低于95%就要查守护机制;指令延迟在局域网内应控制在5秒以内,跨公网10秒内可接受;
签名存活周期要问清楚是免费证书、企业证书还是MDM通道,企业签方案必须提供掉签后的自动恢复方案;兼容性则要看iOS大版本更新后多久能适配,经验值是官方正式版发布后两周内能跟上的团队才算合格,这四个指标里,MDM方案在前两项占优,WDA在功能项占优但在线率吃亏,企业签方案则要看兜底工程做得多厚。
7、混合架构是目前最务实的落地方式
把鸡蛋放在一个篮子里,在免越狱群控这件事上风险太高,比较务实的做法是分层:用MDM做设备注册、应用分发和基础配置,保证设备“管得住”;用WDA或企业签辅助方案做需要UI交互的自动化任务,保证“干得了活”;再配一套签名监测和自动重装机制做兜底,保证“断了能回来”。
这套架构的维护成本比单一方案高,但换来的是一旦某条通道出问题,业务不会整体停摆,我们目前给中型团队的建议是:设备规模在50台以下、任务以展示和配置为主,MDM单走就够;超过100台且有自动化操作需求,再上混合架构,并且把签名维护当成日常运维的一部分,而不是出了事才救火。
苹果群控系统选型说到底不是比谁功能列表长,而是比谁在真实网络和真实签名环境下撑得久。
电脑控制手机/手机控制手机优质好用的ios手机投屏控制软件
自助下单购买软件授权 24/时全天自动发货方便快捷
免费软件
电脑控制手机 实时回传
开发承接软件定制优秀的软件开发团队
服务热线

 电商平台
 外贸平台
 手游工作室
 金融
 房地产
 教育
 短视频平台
 软件测试