ios手机群控工具真正值得关注的地方,不是功能列表有多长,而是稳定性、玩法扩展和自动化脚本能否形成一套可审计、可恢复、可维护的闭环,实际部署里,稳定强大往往来自连接层扎实、调度层克制、异常处理到位,以及脚本治理和合规边界清晰;
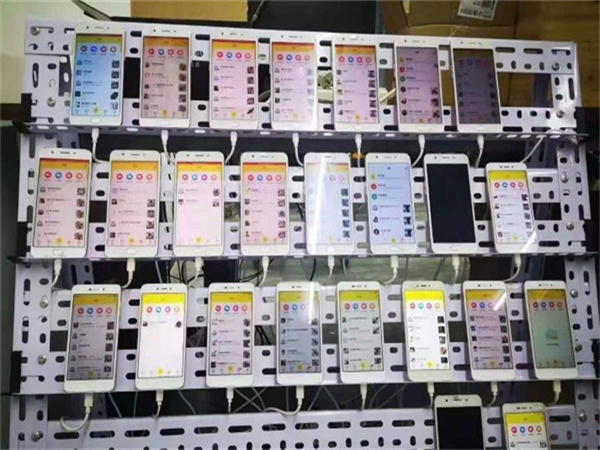
玩法多则要围绕真实业务场景做细分,而不是把功能堆在一起,下面按落地环节拆开讲。
1、稳定性先从连接层看
连接层不过关,后面的玩法和脚本都是空谈,iOS设备管理受系统权限、签名、配对信任和网络质量影响,USB直连与无线连接各有取舍,USB链路通常更稳,适合批量初始化、长时间脚本任务和故障复现;无线连接灵活,但要重点看断连重试、心跳检测和带宽占用。
实际压测时别只看“同时在线多少台”,要看连续运行数小时后重连成功率、指令到达延迟和任务补偿是否可靠,连接层做薄,界面再花哨也撑不住。
2、玩法多不等于堆功能
玩法多的前提是场景拆得够细,而不是按钮越多越好,比如应用兼容性测试、批量设备配置、内容排期分发、门店演示机管理、内部培训设备巡检,这些场景对并发、时序、数据隔离的要求完全不同。
把“批量点击”当成万能玩法,很容易在真实业务里翻车,更稳的做法是把玩法拆成任务模板:输入是什么、设备分组怎么选、失败后是否重试、结果如何回传,场景越明确,工具越容易用出稳定感。
3、自动化脚本的成败在调度
自动化脚本不是写完能跑就算成功,关键在调度和幂等,脚本要能处理设备离线、应用弹窗、系统授权变化和网络抖动;同一任务重复执行不能产生脏数据;批量下发时要支持分批、限速和灰度。
经验上,先做小批量脚本验证,再逐步放量,比一次性全量更稳,脚本里还要保留人工接管入口,遇到异常能暂停、回滚和补跑,这比追求“全自动”更接近真实业务。
4、非越狱与越狱要分开谈
非越狱和越狱设备的群控能力边界不同,混在一起谈容易误导选型,非越狱方案更依赖系统公开能力、描述文件、测试框架和签名管理,合规空间相对清晰,但受系统限制更多;越狱方案权限更深,可做的事更多,却要面对系统升级、签名失效、设备安全和维护成本。
我的建议是先明确业务是否真的需要深度控制,多数批量配置和测试任务并不需要越狱,把设备类型分池管理,脚本和策略分开配置,稳定性会好很多。
5、设备与账号治理是隐形底座
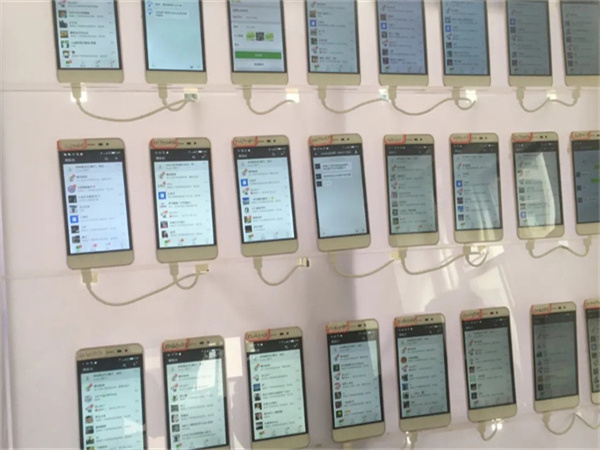
设备一多,问题往往不在工具本身,而在设备和账号治理,设备命名、分组、归属人、用途、系统版本、电池状态、存储余量都要有台账;账号要区分权限和任务边界,避免一个脚本误操作影响整组设备。
实际部署中,建议按项目或场景做设备池,定期清理离线设备和异常签名,保留变更记录,治理做得细,故障定位会快很多,也能减少“看起来是群控不稳,实际是设备状态混乱”的误判。
6、日志和告警比界面更重要
界面好看不等于可控,日志和告警才是长期稳定的证据,至少要看指令下发日志、设备响应日志、脚本执行步骤、失败原因分类和重试记录;告警要能区分设备离线、签名异常、任务超时和脚本逻辑错误。
很多团队前期只看成功率,后期才发现失败原因无法归类,优化无从下手,把日志字段设计好,按设备、任务、脚本版本维度统计,才能判断问题出在连接、设备还是脚本。
7、脚本可维护性决定长期成本
自动化脚本的长期成本,取决于可维护性而不是一次性开发速度,脚本要模块化,把设备操作、数据读取、判断分支和结果上报拆开;关键步骤加注释和版本号;变更前先在少量设备上回归。
不要把所有逻辑塞进一个大脚本,也不要把业务规则硬编码在点击坐标里,更稳的做法是参数化配置,保留脚本版本和回滚能力,能维护的脚本,才配得上“玩法多”。
8、选型与落地先做小规模压测
选型别从宣传页开始,先从自己的场景做小规模压测,挑10到20台不同系统版本的设备,模拟真实网络和任务时长,连续跑几天,记录重连、失败补偿、脚本耗时和人工介入次数,再评估权限边界、数据留存、审计能力和售后响应。
ios手机群控工具的价值不在于功能喊得多响,而在于出问题时能不能定位、能不能恢复、能不能合规交付,小规模跑稳了,再谈扩容和复杂玩法。
电脑控制手机/手机控制手机优质好用的ios手机投屏控制软件
自助下单购买软件授权 24/时全天自动发货方便快捷
免费软件
电脑控制手机 实时回传
开发承接软件定制优秀的软件开发团队
服务热线

 电商平台
 外贸平台
 手游工作室
 金融
 房地产
 教育
 短视频平台
 软件测试